crAcken
crAcken dokumentiert für Hersteller vernetzter Produkte, wann sie wovon Kenntnis hatten und was sie daraufhin entschieden haben.
Im Einsatz
Als Online-Anwendung. Die SBOM erstellen Sie in Ihrer eigenen Infrastruktur. Hochgeladen werden die Nachweise, nicht Ihr Quellcode.
- Für wen und wofür
Für Hersteller von Produkten mit digitalen Elementen, also von eingebetteten, industriellen und vernetzten Geräten. Die Aufgabe: belegen können, wovon der Hersteller wann Kenntnis hatte und was er entschieden hat, wenn der Cyber Resilience Act (CRA) Meldungen verlangt. Die Meldepflichten nach Artikel 14 gelten seit dem 11. September 2026.
- Was es tut
- Nimmt die Software-Stückliste (SBOM) jedes ausgelieferten Releases auf, als SPDX oder CycloneDX aus Ihrer Pipeline.
- Ordnet Schwachstellenmeldungen aus OSV, GitHub Advisories, NVD, CISA KEV und EPSS den ausgelieferten Releases zu.
- Hält fest, wann ein Befund im Produkt erstmals erkannt wurde, und eröffnet daraus einen Meldefall mit interner Prüffrist.
- Bereitet Entwürfe für Frühwarnung, Meldung von Schwachstellen und Abschlussbericht vor, als PDF und JSON.
- Ein KI-Memo ruft Nachweise ab, erklärt sie und erstellt Entwürfe.
- Was beim Menschen bleibt
Eine namentlich benannte Person erklärt, wann und auf welcher Grundlage der Hersteller Kenntnis erlangt hat, und entscheidet, ob gemeldet wird. Die KI darf Empfehlungen geben, entscheidet aber nichts davon. crAcken übermittelt keine Meldungen. Eine Übermittlung wird dokumentiert, nie vorausgesetzt.
- Was herauskommt
Ein Nachweisprotokoll: wer wann wovon Kenntnis hatte, was entschieden und was gemeldet wurde. Dazu Berichtsentwürfe als PDF und JSON, die auch eine nicht beteiligte Person prüfen kann.
- Wo es läuft
Als Online-Anwendung. Die SBOM erstellen Sie in Ihrer eigenen Infrastruktur. Hochgeladen werden die Nachweise, nicht Ihr Quellcode.
Anbindung: Ihre Build-Pipeline über SPDX und CycloneDX. Schwachstellendaten aus OSV, GitHub Advisories, NVD, CISA KEV und EPSS.
- Beispiel
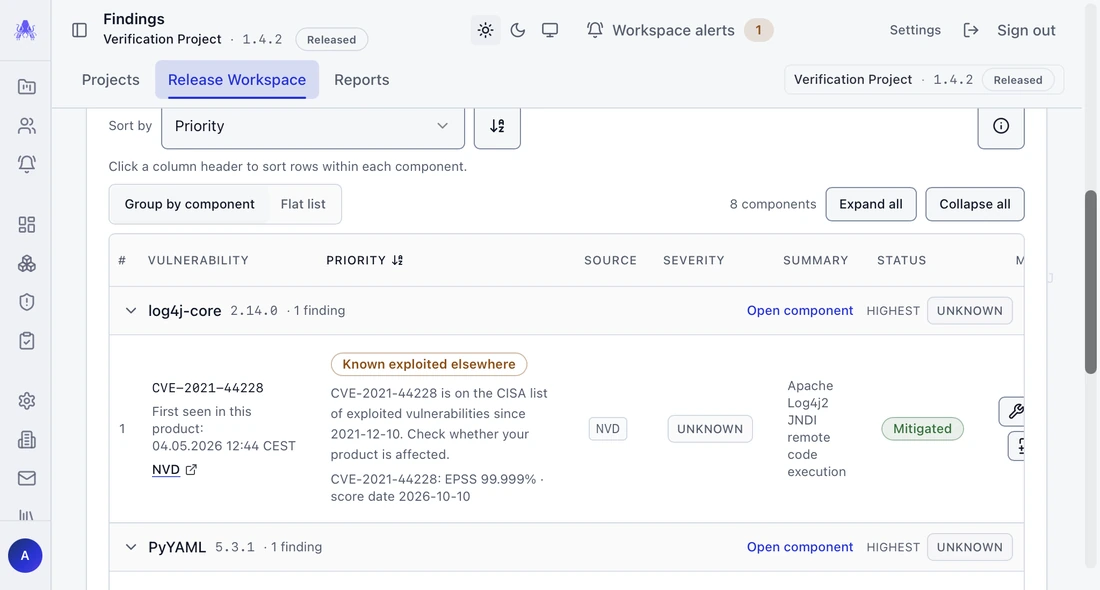
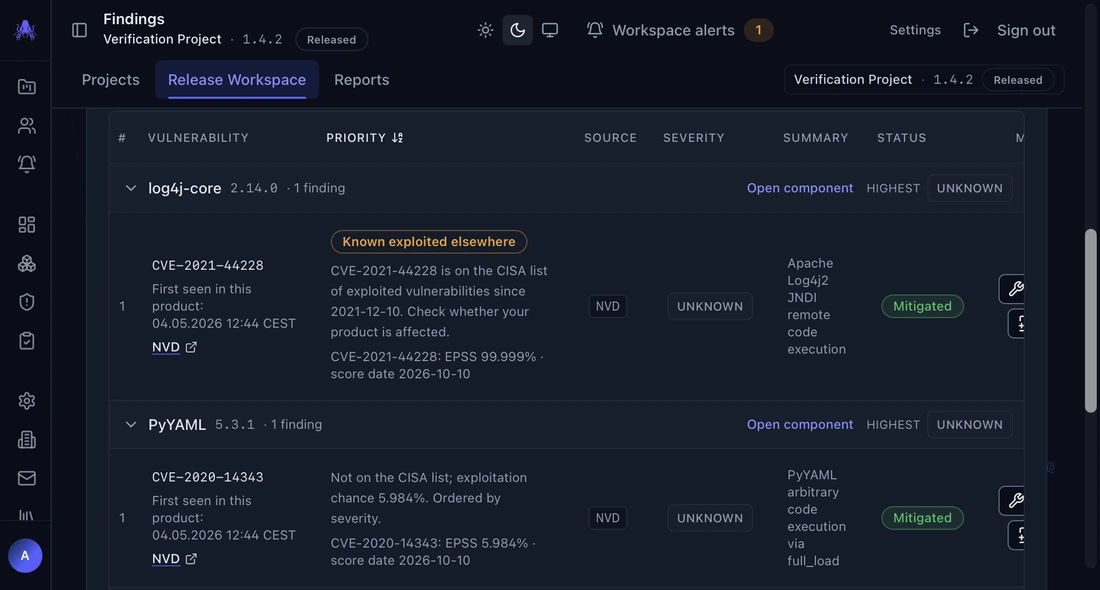
Die Befundansicht eines Releases, nach Komponenten gruppiert: Der Befund zu log4j-core trägt die Kennzeichnung „Bekanntermaßen andernorts ausgenutzt“ und zeigt das Datum der ersten Erkennung im Produkt, dazu CVE, Quelle, EPSS-Wahrscheinlichkeit und Status.
Echte Ansicht aus der Anwendung, wie auf cracken.tech gezeigt. Keine Kundendaten.
- Gehört zu